

+49 800 / 27 00 001
Wir freuen uns auf Ihre Anfragen
Sprache auswählen
| Mo-Do.: | 08:00 - 18:00 |
| Freitag: | 08:00 - 14:00 |
Audits und Gap-Analysen
Ein IKT-Risikomanagementrahmen muss regelmäßig überprüft, aktualisiert und auf Grundlage gewonnener Erkenntnisse kontinuierlich verbessert werden. DORA verlangt zudem regelmäßige interne Prüfungen durch fachkundige und angemessen unabhängige Prüfer sowie einen formalen Prozess zur Nachverfolgung und Behebung wesentlicher Feststellungen.
Mit unseren Audits und Gap-Analysen bewerten wir, in welchem Umfang die Anforderungen von DORA und der ergänzenden technischen Regulierungsstandards umgesetzt wurden und ob die vorhandenen Maßnahmen in der Praxis wirksam sind.
Mögliche Prüfungsbereiche
Abhängig vom vereinbarten Prüfungsumfang betrachten wir insbesondere:
- Governance, Rollen und Verantwortlichkeiten
- Einbindung und Überwachung durch das Leitungsorgan
- IKT-Risikomanagementrahmen und Resilienzstrategie
- IKT-Risikoinventar und Risikobewertungsmethode
- Klassifizierung von Informations- und IKT-Assets
- Schutz-, Präventions- und Erkennungsmaßnahmen
- IKT-Vorfallmanagement, Klassifizierung und Meldeprozesse
- IKT-Geschäftsfortführung, Datensicherung und Wiederherstellung
- Tests der digitalen operationalen Resilienz
- IKT-Drittparteienrisikomanagement
- Informationsregister und vertragliche Mindestanforderungen
- Schulungs- und Sensibilisierungsprogramme
- Berichterstattung, Kennzahlen und Maßnahmenverfolgung
- regelmäßige Überprüfung und kontinuierliche Verbesserung
Die Prüfung kann die Anforderungen des regulären IKT-Risikomanagementrahmens nach den Artikeln 5 bis 15 DORA oder – soweit anwendbar – des vereinfachten Rahmens nach Artikel 16 DORA berücksichtigen. Die ergänzenden technischen Regulierungsstandards werden in den Prüfungsmaßstab einbezogen.
Unterschied zwischen Audit und Gap-Analyse
Bei einem Audit prüfen wir anhand festgelegter Kriterien, ob die erforderlichen Vorgaben angemessen umgesetzt wurden und wirksam angewendet werden.
Eine Gap-Analyse vergleicht den bestehenden Zustand mit dem regulatorischen Zielzustand. Sie eignet sich insbesondere zur Vorbereitung einer DORA-Umsetzung, zur Überprüfung des erreichten Reifegrads oder zur Planung weiterer Maßnahmen. Die Prüfung kann durch Dokumentenanalysen, Interviews, Stichproben und die Bewertung vorhandener Nachweise erfolgen.
Nachvollziehbare Ergebnisse
Nach Abschluss erhalten Sie abhängig vom vereinbarten Umfang:
- eine strukturierte Darstellung der geprüften Anforderungen
- festgestellte Stärken und Verbesserungspotenziale
- identifizierte Abweichungen und Dokumentationslücken
- eine Bewertung der Kritikalität
- konkrete Handlungsempfehlungen
- einen priorisierten Maßnahmenplan
- auf Wunsch eine Managementzusammenfassung
Prüfungsmaßstab, erforderliche Unabhängigkeit und mögliche Interessenkonflikte werden vor Beginn abgestimmt. Beratungs- und Prüfungsleistungen werden so voneinander getrennt, dass eine unangemessene Selbstprüfung vermieden wird.
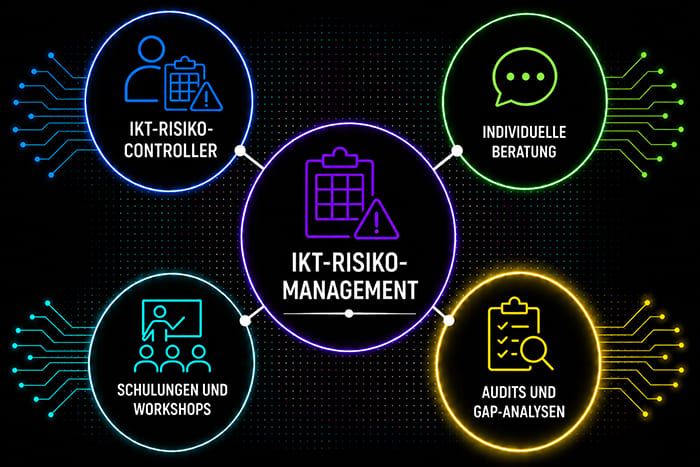
Unsere Audits und Gap-Analysen schaffen Transparenz über Ihren DORA-Umsetzungsstand und zeigen, an welchen Stellen gezielte Verbesserungen erforderlich sind.
Anschrift
Frommel Datenschutz GmbH
Akazienstr. 6a
61352 Bad Homburg
Deutschland
Kontakt
Telefon: +49 6172 / 1710179
Telefax: +49 6172 / 1714896
WhatsApp: +49 6172 / 4954596
E-Mail: datenschutz@frommel.com
Web: datenschutz.frommel.com
Öffnungszeiten
| Mo.–Do.: | 08:00 – 18:00 Uhr |
| Freitag: | 08:00 – 14:00 Uhr |
| Samstag: | nach Vereinbarung |
Unsere Stärken
- Kostenlose und unverbindliche Erstberatung
- Kompetente, individuelle und fortlaufende Betreuung
- Praxisbezogene und anschauliche Anwendungsfälle
- Pragmatische Lösungen
- Langjährige Erfahrung