

+49 800 / 27 00 001
Wir freuen uns auf Ihre Anfragen
Sprache auswählen
| Mo-Do.: | 08:00 - 18:00 |
| Freitag: | 08:00 - 14:00 |
Externer IKT-Risikomanager (IKT-RM) oder IKT-Risikocontroller (IKT-RC)
Ein wirksames IKT-Risikomanagement ist eine wesentliche Voraussetzung für die digitale operationale Resilienz eines Finanzunternehmens. DORA verlangt einen soliden, umfassenden und dokumentierten IKT-Risikomanagementrahmen mit klaren Rollen, Verantwortlichkeiten und Kontrollstrukturen. Das Leitungsorgan muss diesen Rahmen festlegen, genehmigen und überwachen und trägt weiterhin die Gesamtverantwortung.
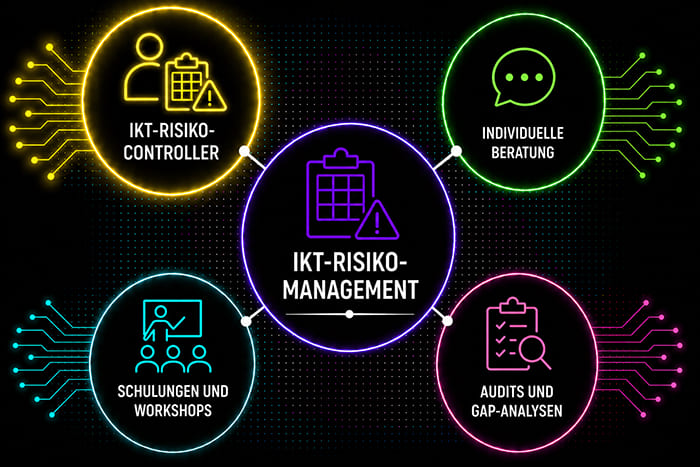
Wir unterstützen Sie abhängig von Ihrer Organisationsstruktur entweder als externer IKT-Risikomanager oder bei der Wahrnehmung der IKT-Risikokontrollfunktion durch einen externen IKT-Risikocontroller.
Was ist der Unterschied?
DORA schreibt keine Funktion mit der Bezeichnung „IKT-Risikomanager“ vor. Für den regulären IKT-Risikomanagementrahmen fordert DORA jedoch eine angemessen unabhängige IKT-Risikokontrollfunktion. Eine detaillierte Rollenbeschreibung gibt die Verordnung nicht vor. Die konkrete Ausgestaltung muss deshalb an das jeweilige Geschäfts- und Governance-Modell angepasst werden.
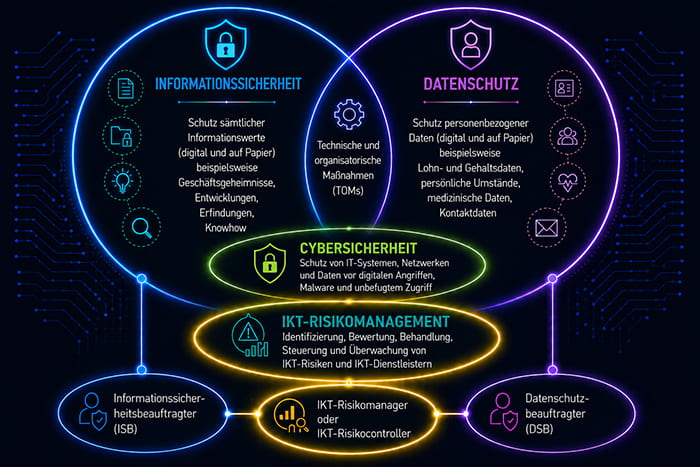
Der IKT-Risikomanager übernimmt insbesondere operative und koordinierende Aufgaben. Er identifiziert und bewertet IKT-Risiken, entwickelt Maßnahmen, koordiniert deren Umsetzung und führt die Ergebnisse aus IT, Informationssicherheit, Business Continuity und IKT-Drittparteienmanagement zusammen.
Der IKT-Risikocontroller übernimmt eine stärker unabhängige Kontroll- und Überwachungsfunktion. Er prüft und hinterfragt Risikobewertungen, überwacht die Einhaltung festgelegter Vorgaben, bewertet die Wirksamkeit der Maßnahmen und berichtet unabhängig an das Leitungsorgan.
Die interne Revision bleibt von beiden Funktionen getrennt und bildet eine zusätzliche unabhängige Prüfungsinstanz. DORA verlangt eine angemessene Trennung zwischen operativem IKT-Risikomanagement, Kontrollfunktion und interner Revision.
Unsere möglichen Leistungen
Je nach vereinbartem Rollenmodell unterstützen wir Sie insbesondere bei:
- Aufbau und Pflege des IKT-Risikomanagementrahmens
- Identifikation, Analyse und Bewertung von IKT-Risiken
- Festlegung von Risikotoleranzen und Bewertung von Restrisiken
- Erstellung und Pflege des IKT-Risikoinventars
- Überwachung von Maßnahmen und Feststellungen
- Entwicklung von Kennzahlen und Frühwarnindikatoren
- Begleitung des IKT-Drittparteienrisikomanagements
- Koordination von Vorfallmanagement, Resilienztests und Notfallvorsorge
- regelmäßiger Berichterstattung an das Leitungsorgan
- Vorbereitung auf interne und externe Prüfungen
Soweit die jeweils geltenden sektoralen Governance- und Auslagerungsanforderungen dies zulassen, können Aufgaben zur Überprüfung der Einhaltung der IKT-Risikomanagementanforderungen extern wahrgenommen werden. Die Verantwortung des Finanzunternehmens bleibt jedoch bestehen.
Ob eine eigenständige IKT-Risikokontrollfunktion erforderlich ist, hängt vom anwendbaren DORA-Rahmen ab. Für Kleinstunternehmen und Unternehmen, die den vereinfachten IKT-Risikomanagementrahmen nach Artikel 16 DORA anwenden, ist diese Funktion grundsätzlich nicht vorgesehen.
Wir entwickeln gemeinsam mit Ihnen ein Rollenmodell, das zu Ihrer Organisation passt und die erforderliche Unabhängigkeit, Fachkunde und wirksame Überwachung sicherstellt.
Anschrift
Frommel Datenschutz GmbH
Akazienstr. 6a
61352 Bad Homburg
Deutschland
Kontakt
Telefon: +49 6172 / 1710179
Telefax: +49 6172 / 1714896
WhatsApp: +49 6172 / 4954596
E-Mail: datenschutz@frommel.com
Web: datenschutz.frommel.com
Öffnungszeiten
| Mo.–Do.: | 08:00 – 18:00 Uhr |
| Freitag: | 08:00 – 14:00 Uhr |
| Samstag: | nach Vereinbarung |
Unsere Stärken
- Kostenlose und unverbindliche Erstberatung
- Kompetente, individuelle und fortlaufende Betreuung
- Praxisbezogene und anschauliche Anwendungsfälle
- Pragmatische Lösungen
- Langjährige Erfahrung